
Informationssicherheitsrichtlinie
Grundlegende Richtlinie zur Informationssicherheit
Zum angemessenen Schutz der Informationsbestände unserer Kunden und unserer eigenen haben wir eine grundlegende Richtlinie zur Informationssicherheit aufgestellt und werden kontinuierlich organisatorische und technische Sicherheitsmanagementmaßnahmen umsetzen.
1. Zweck
Wir schützen Ihre Informationswerte vor Risiken wie Informationslecks, Veränderung, Verlust und unberechtigtem Zugriff und schaffen so eine Umgebung, in der Sie unsere Dienste unbesorgt nutzen können.
2. Geltungsbereich
Diese Richtlinie gilt für die von unserem Unternehmen verarbeiteten Informationsbestände (personenbezogene Daten, Bestellinformationen, zahlungsbezogene Informationen, Geschäftsinformationen, Systeme und Netzwerke) sowie für unsere Führungskräfte, Mitarbeiter und Auftragnehmer.
3. Managementsystem
- Wir werden eine für die Informationssicherheit verantwortliche Person ernennen und ein Managementsystem einrichten.
- Wir werden Regeln und Verfahren festlegen und Zuständigkeiten und Verantwortlichkeiten klären.
- Es werden regelmäßige Inspektionen und Überprüfungen durchgeführt.
4. Risikomanagement
Wir bewerten Risiken anhand der Bedeutung von Informationsressourcen, priorisieren diese und setzen entsprechende Gegenmaßnahmen um. Diese Maßnahmen überprüfen wir bei Bedarf im Hinblick auf veränderte Rahmenbedingungen und neue Bedrohungen.
5. Technische und physische Sicherheitskontrollmaßnahmen
- Zugriffsrechteverwaltung, Stärkung der Authentifizierung und Abschaffung unnötiger Konten
- Protokollerfassung und -pflege, Überwachung, Sammlung von Schwachstelleninformationen und Reaktion
- Sicherungs- und Wiederherstellungsverfahren
- Malware-Prävention, Geräte- und Medienverwaltung
6. Bildung und Sensibilisierung
Wir werden unsere Führungskräfte und Mitarbeiter über die Bedeutung der Informationssicherheit informieren und ihnen fortlaufend die notwendigen Schulungen und Sensibilisierungsmaßnahmen anbieten.
7. Auftragnehmermanagement
Bei der Auslagerung von Aufgaben oder der Nutzung von Cloud-Diensten überprüfen wir die Sicherheitsmanagementmaßnahmen des Outsourcing-Partners und fordern ein angemessenes Management durch Verträge usw.
8. Reaktion auf Zwischenfälle
Wir werden ein Melde- und Kommunikationssystem für den Fall eines Unfalls einrichten und die Ursache umgehend untersuchen, weiteren Schaden verhindern und Maßnahmen zur Verhinderung eines erneuten Auftretens ergreifen. Wir werden gegebenenfalls die zuständigen Organisationen informieren.
9. Einhaltung von Gesetzen und Vorschriften
Wir werden das Gesetz zum Schutz personenbezogener Daten, andere damit zusammenhängende Gesetze und Vorschriften, Richtlinien und vertragliche Verpflichtungen einhalten.
10. Kontinuierliche Verbesserung
Wir werden unser Managementsystem und unsere Sicherheitskontrollmaßnahmen kontinuierlich auf der Grundlage der Ergebnisse von Audits und Inspektionen, Veränderungen im Umfeld und technologischen Trends verbessern.
Wichtigste Punkte auf dieser Seite
- Erklärung zum Schutz von Informationswerten und zur kontinuierlichen Verbesserung
- Klärung des Managementsystems, der Auftragnehmer und der Reaktion auf Vorfälle
- Klarstellung der Kontaktmöglichkeiten für Anfragen
ANFRAGE
Wählen Sie aus beliebten Produkten
- Produktdetails zum CBX CORE Premium Vape-Liquid ansehen.
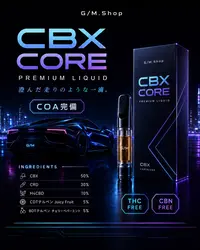
- CBX CORE Premium Vape Liquid
- ¥7,920 ~ ¥15,180
- Gehen Sie zu den Produktdetails für MamaWako (H4CBH(k) 70% CBX 10%) VAPE-Liquid.

- MamaWako (H4CBH(k) 70 % CBX 10 %) VAPE Liquid
- ¥8,800 ~ ¥22,330
- Zu den Produktdetails für MDMA × MM Analog [Für Forschungszwecke]
- MDMA × MM Analog [Für Forschungszwecke]
- ¥ 12,100
- HHBD 60% Vape Liquid Produktdetails
- HHBD 60% Vape-Liquid
- ¥8,690 ~ ¥18,040